

En savoir plus sur le livre
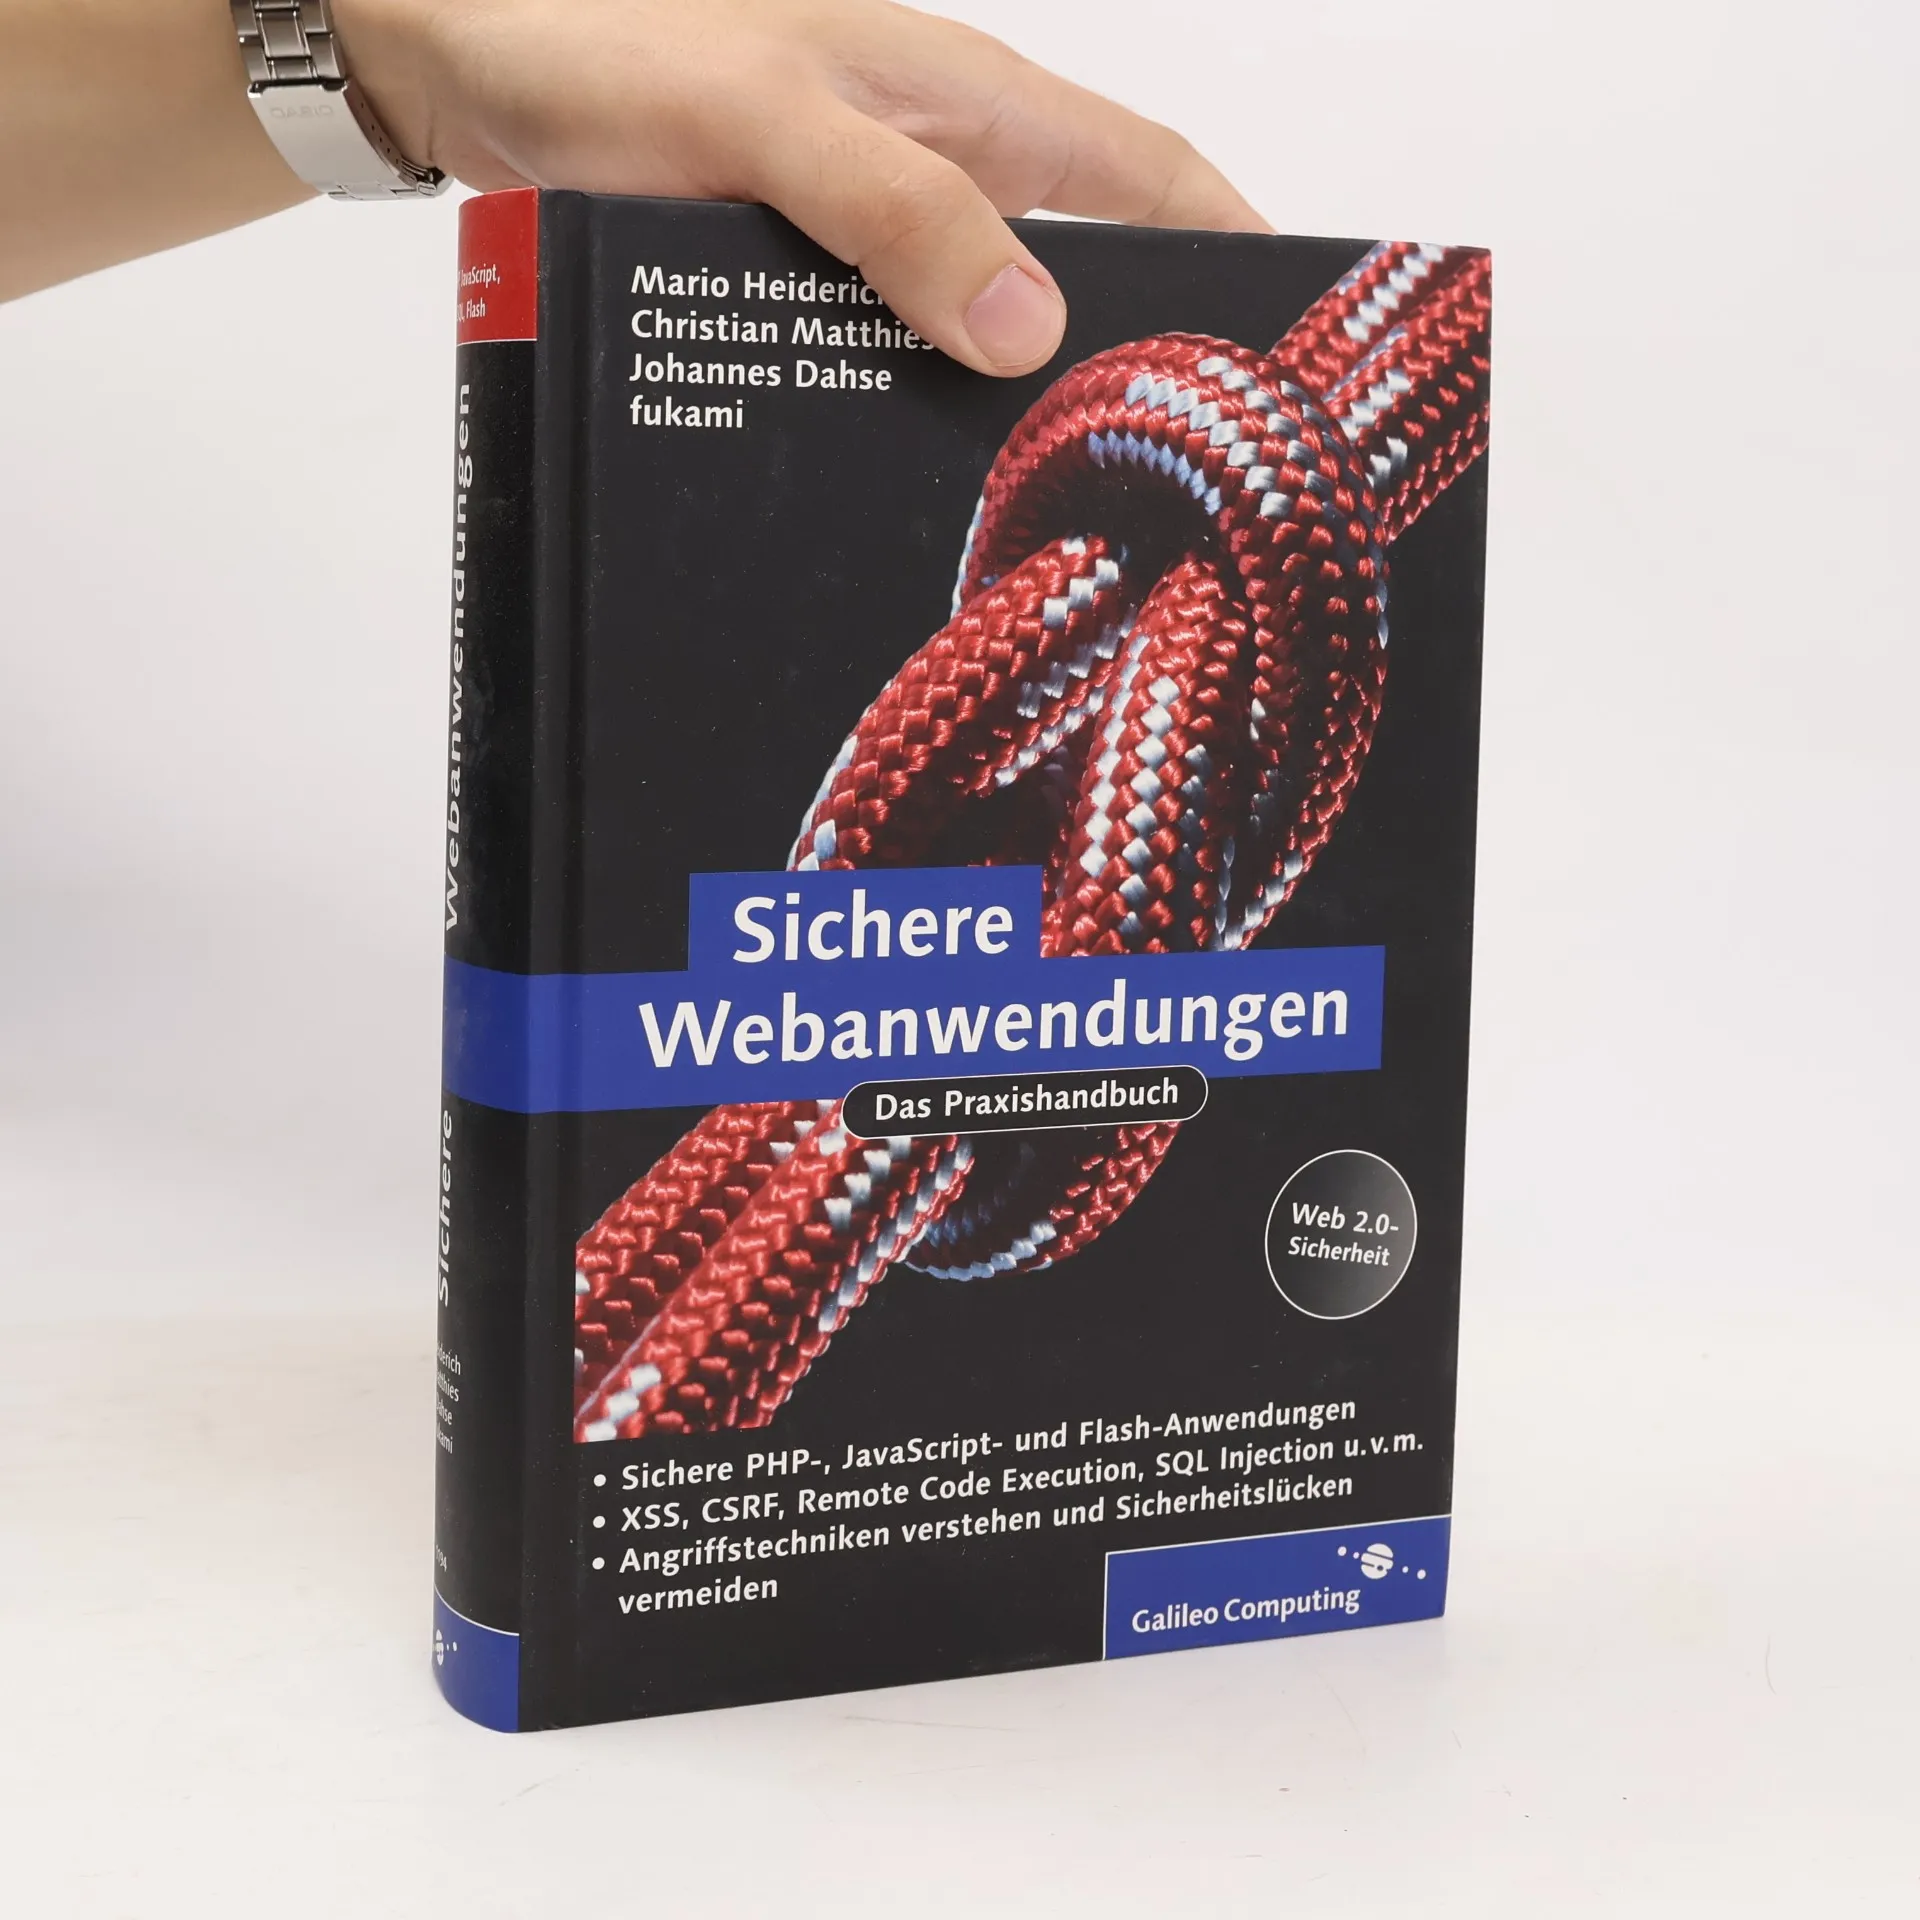
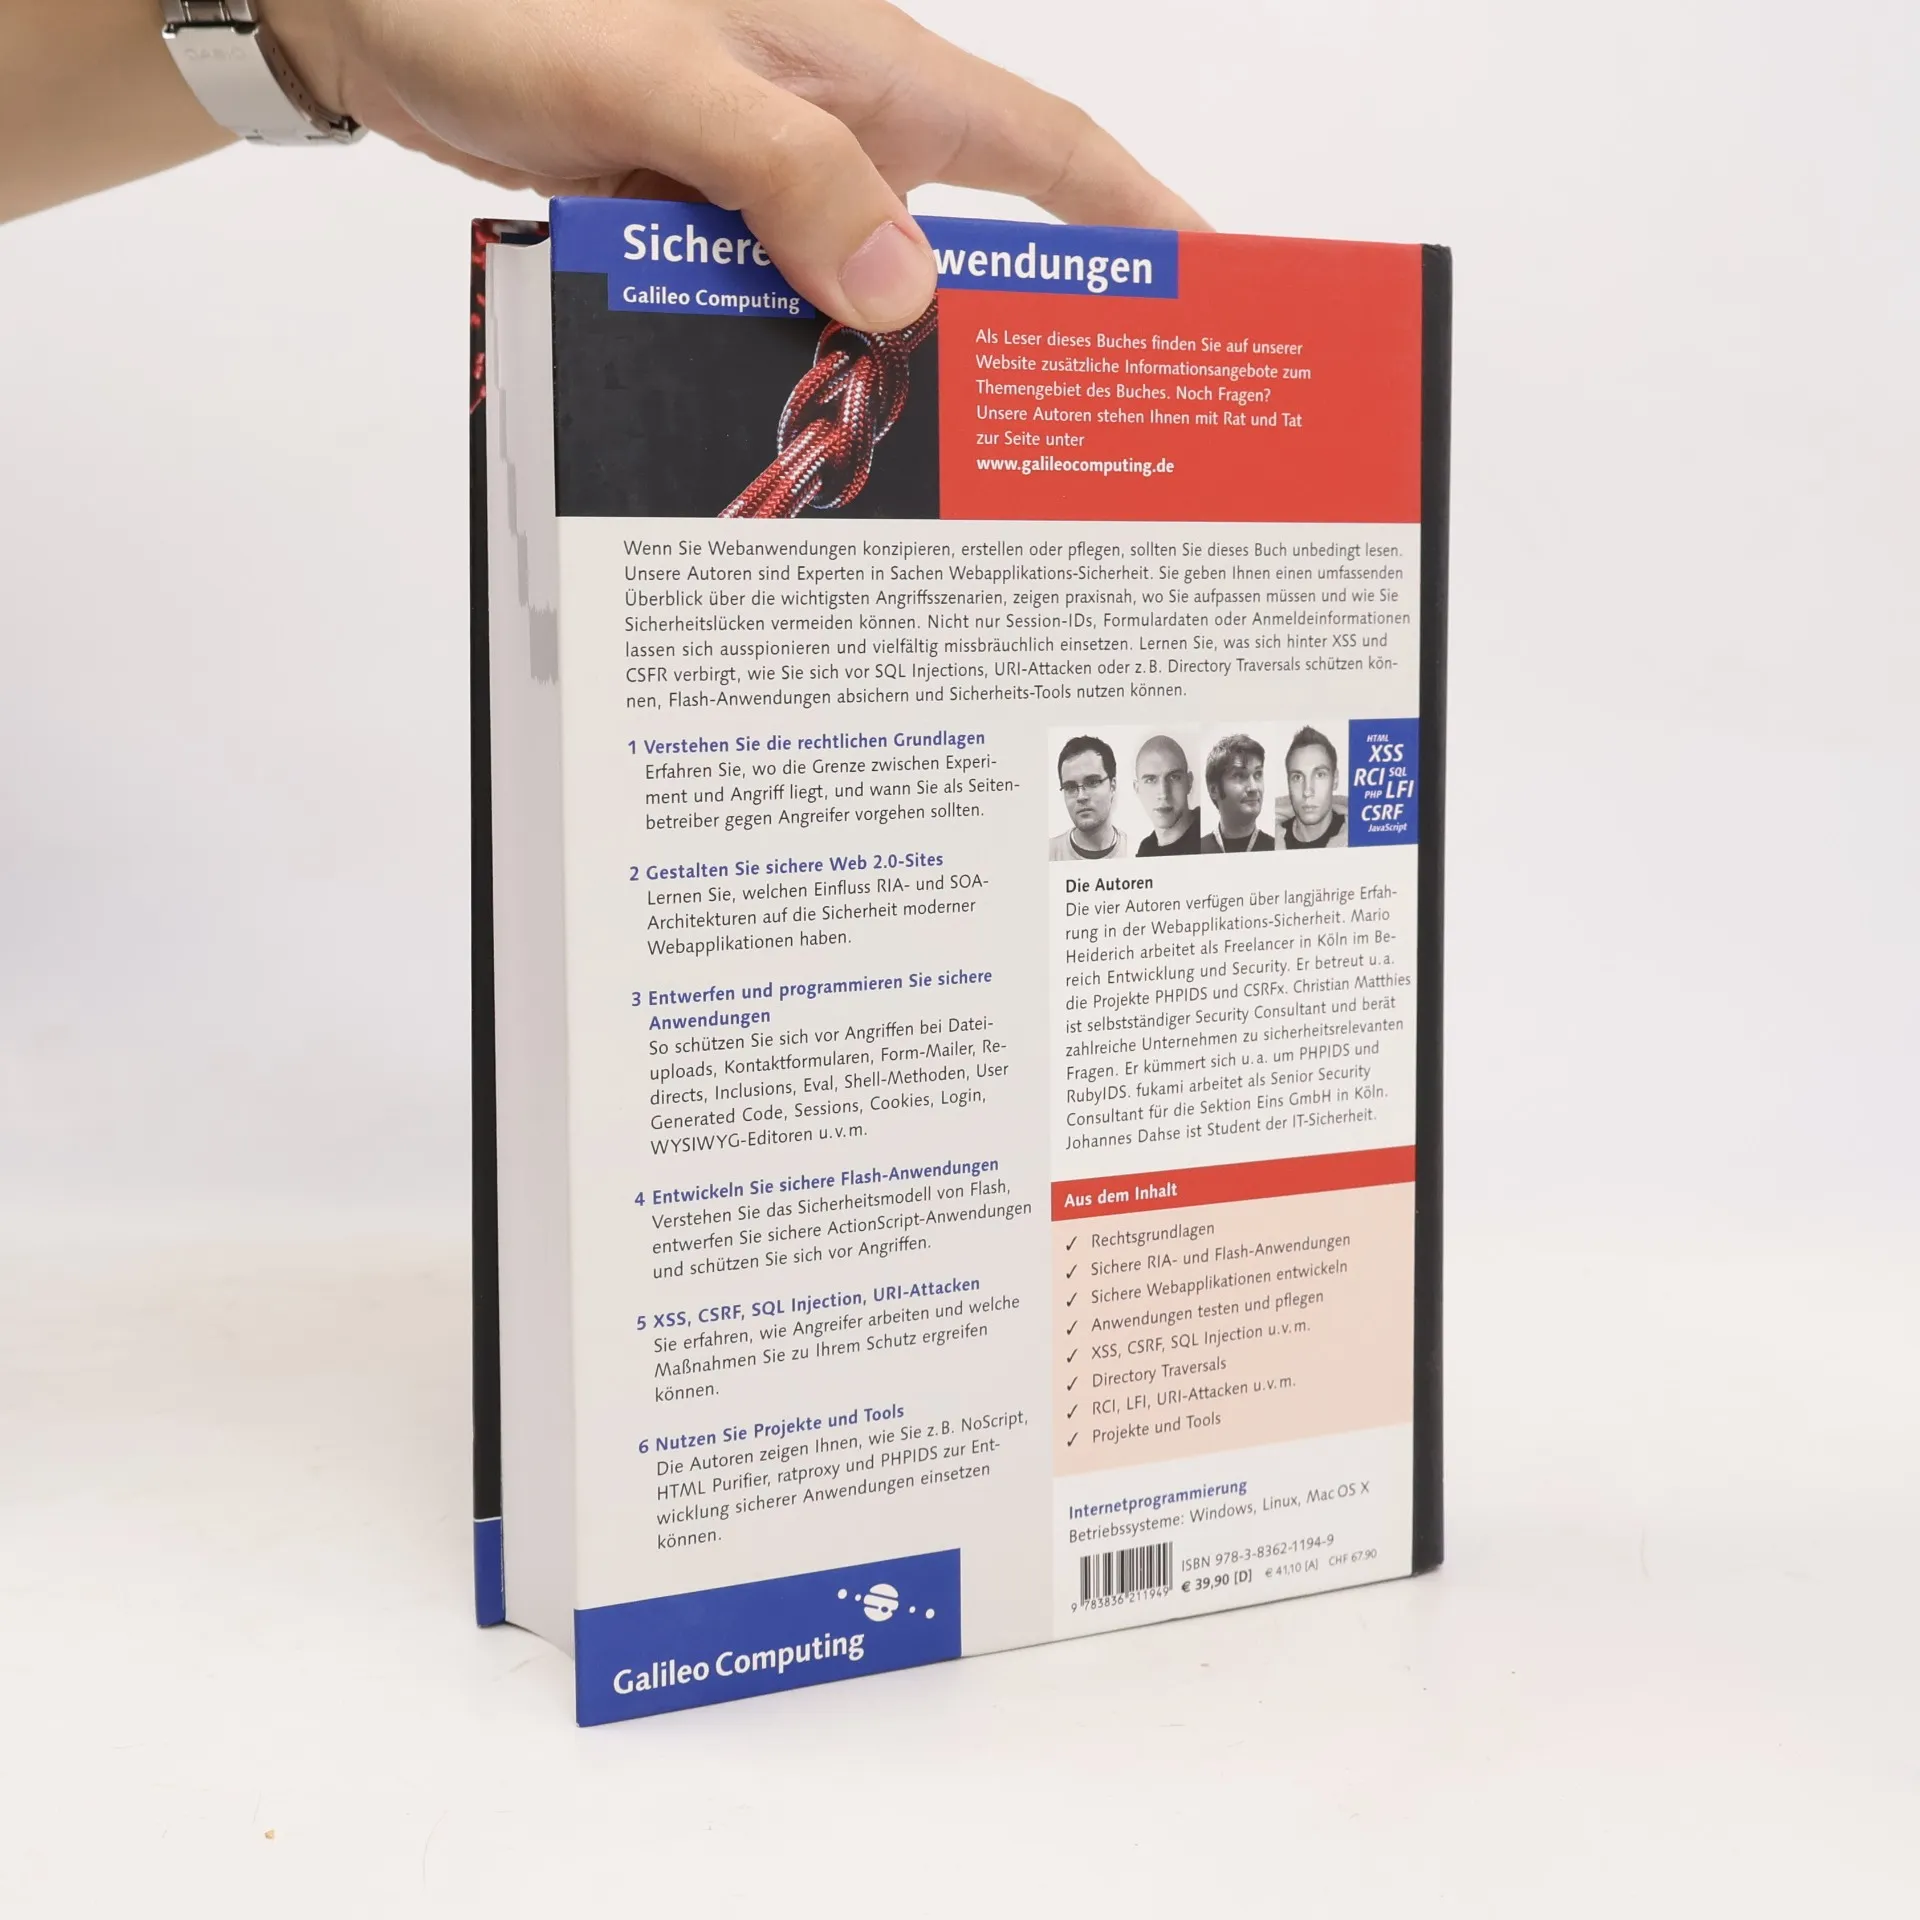
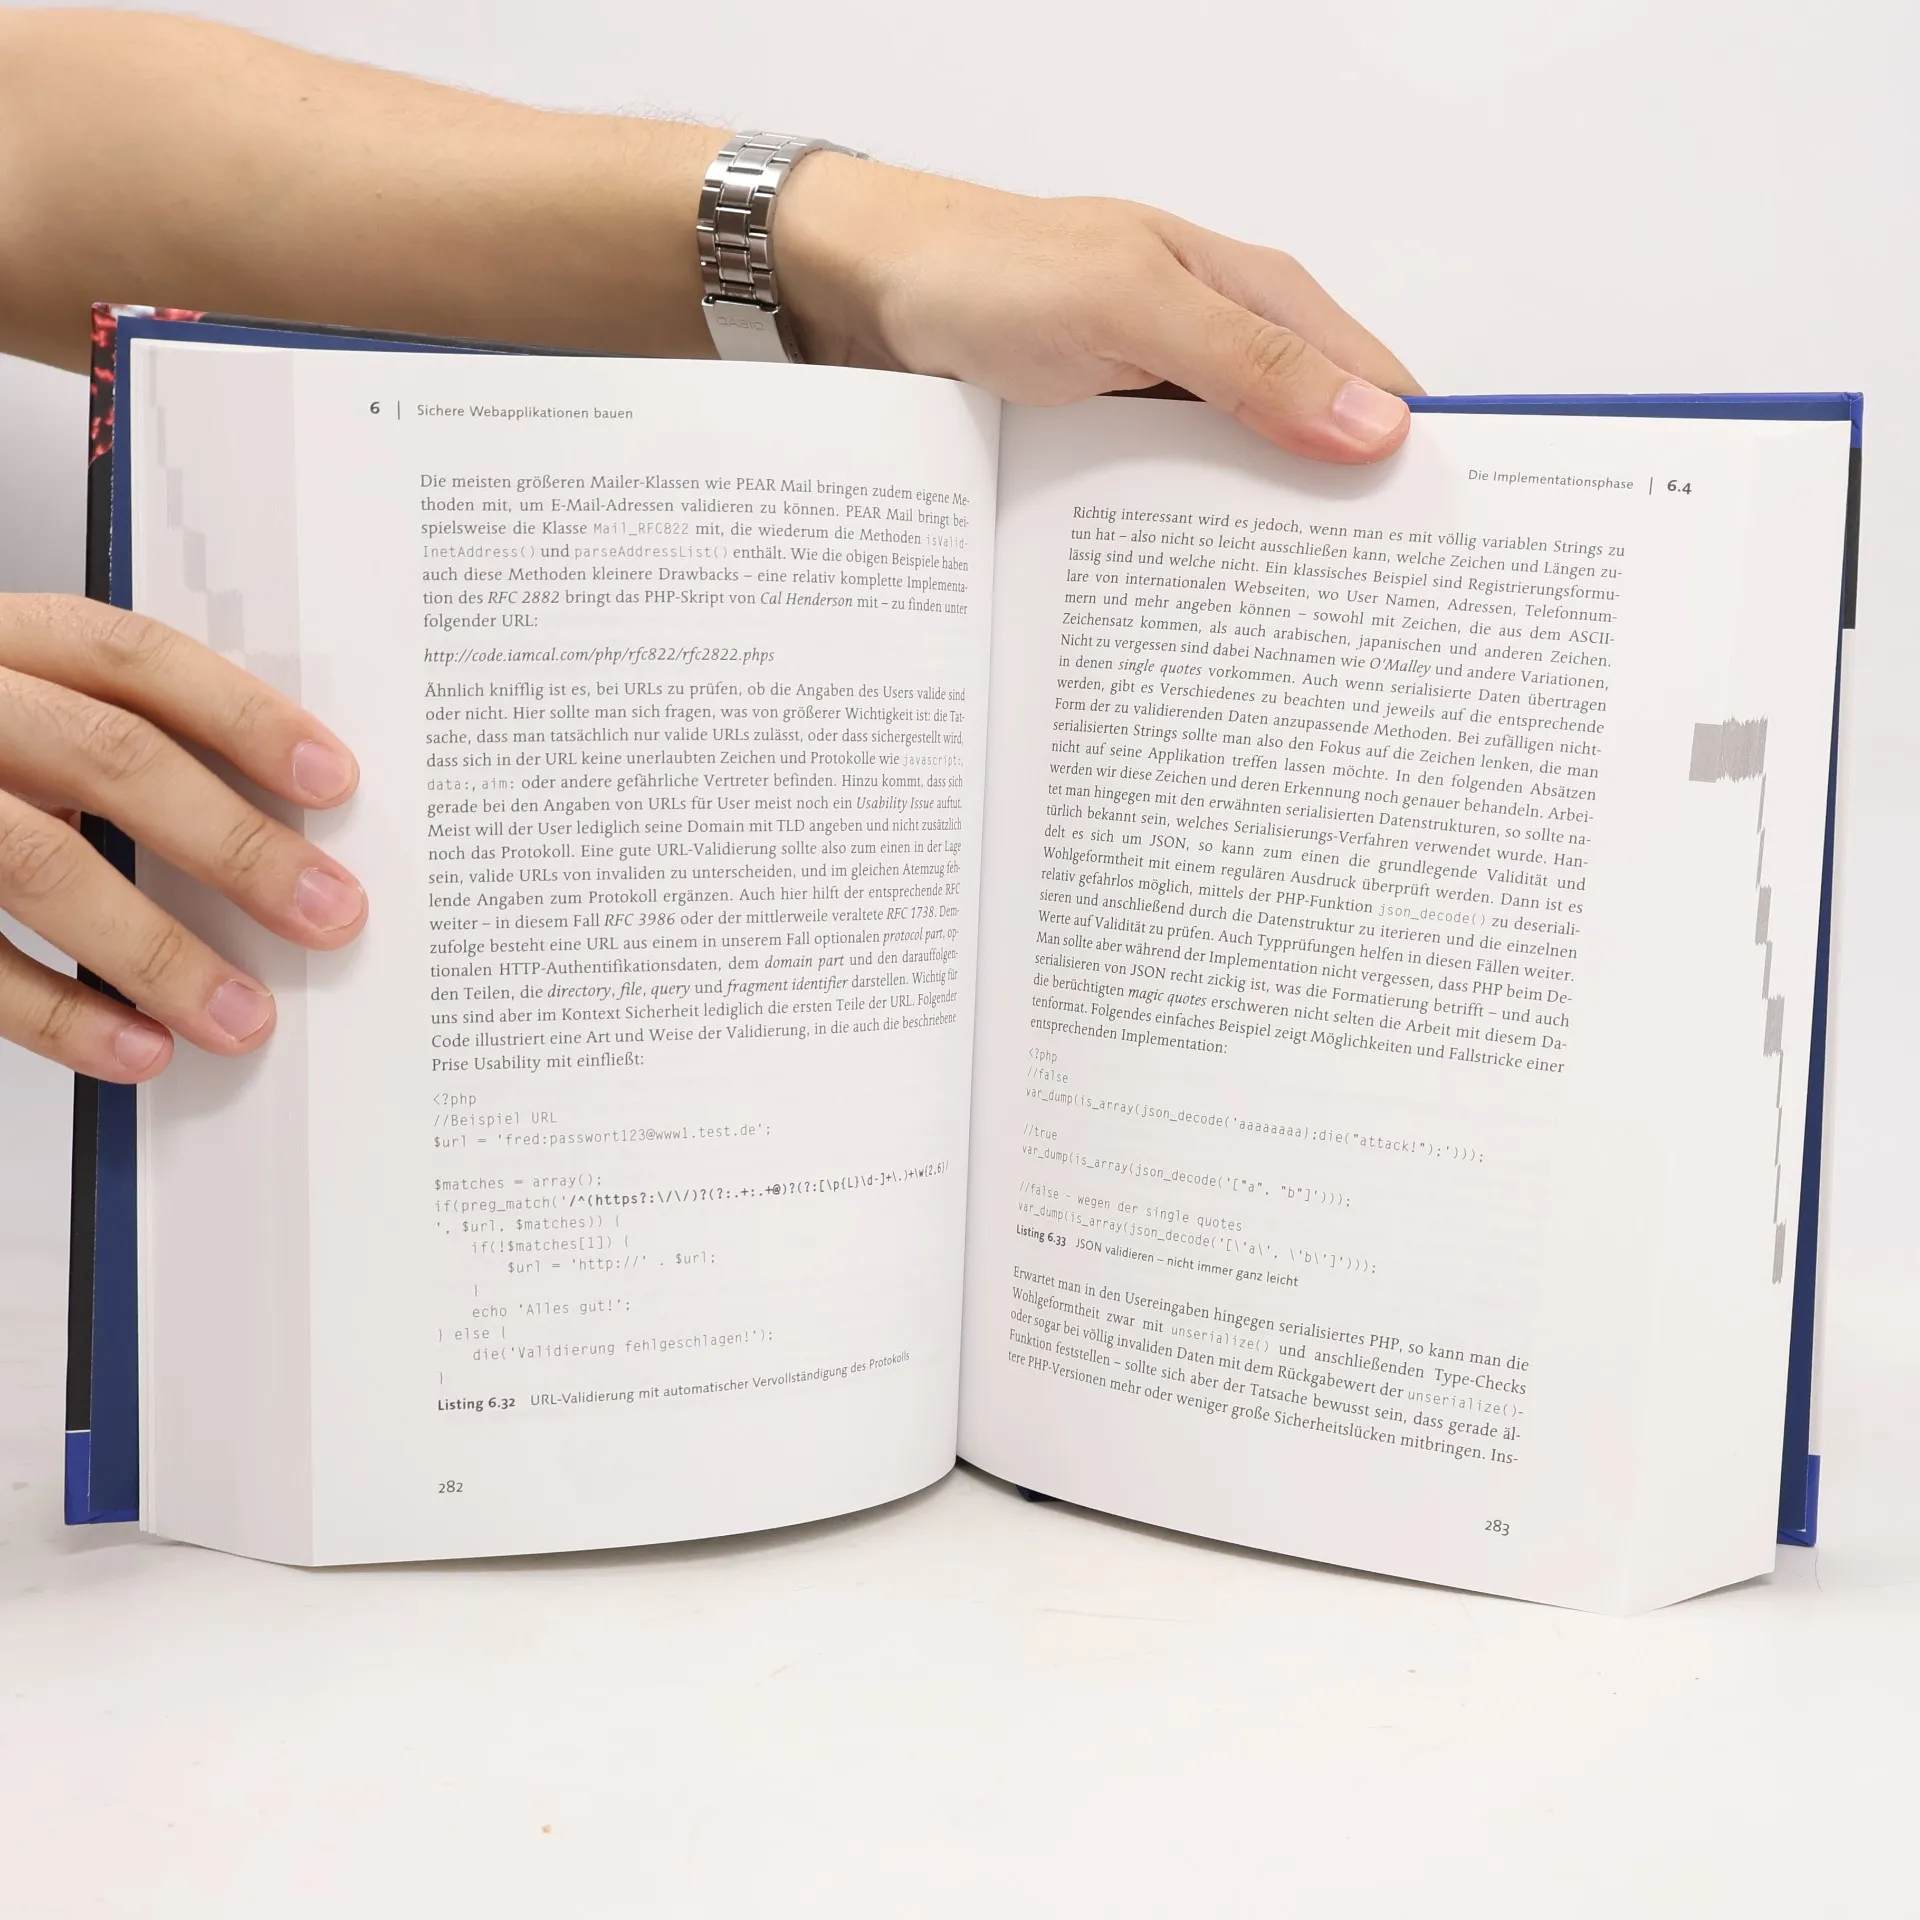
Wenn Sie Webanwendungen konzipieren, erstellen oder pflegen, sollten Sie dieses Buch unbedingt lesen. Die vier Autoren verfügen über langjährige Erfahrung in der Webapplikations-Sicherheit. Sie geben Ihnen einen umfassenden Überblick über die wichtigsten Angriffszenarien, zeigen praxisnah, wo Sie aufpassen müssen und wie Sie Sicherheitslücken vermeiden können. Lernen Sie, was sich hinter XSS und CSFR verbirgt, wie Sie sich vor SQL Injections, URI-Attacken, Directory Traversals schützen können, Flash-Anwendungen absichern und Sicherheits-Tools nutzen können. Aus dem Inhalt: - PHP-Sicherheit - JavaScript-Sicherheit - Flash-Sicherheit - Rechtslage - Sicherheit im Web 2.0 - Sichere Webapplikationen entwickeln - XSS (Cross Site Scripting) - Cross Application Scripting - CSRF - SQL Injections - Directory Traversal - Session-Hijacking - SQL Injection - Web-2-0-Sicherheit -
Achat du livre
Sichere Webanwendungen, Mario Heiderich, Christian Matthiessen, Johannes Dahse, Fukami
- Langue

- Année de publication
- 2008
- Reliure
- (rigide),
- État du livre
- Très bon
- Prix
- 5,69 €
Modes de paiement
Personne n'a encore évalué .
- Titre
- Sichere Webanwendungen
- Sous-titre
- Das Praxishandbuch
- Langue
- Allemand
- Éditeur
- Galileo Press
- Publié
- 2008
- Format
- rigide
- Pages
- 644
- ISBN10
- 3836211947
- ISBN13
- 9783836211949
- Séries
- Description
- Wenn Sie Webanwendungen konzipieren, erstellen oder pflegen, sollten Sie dieses Buch unbedingt lesen. Die vier Autoren verfügen über langjährige Erfahrung in der Webapplikations-Sicherheit. Sie geben Ihnen einen umfassenden Überblick über die wichtigsten Angriffszenarien, zeigen praxisnah, wo Sie aufpassen müssen und wie Sie Sicherheitslücken vermeiden können. Lernen Sie, was sich hinter XSS und CSFR verbirgt, wie Sie sich vor SQL Injections, URI-Attacken, Directory Traversals schützen können, Flash-Anwendungen absichern und Sicherheits-Tools nutzen können. Aus dem Inhalt: - PHP-Sicherheit - JavaScript-Sicherheit - Flash-Sicherheit - Rechtslage - Sicherheit im Web 2.0 - Sichere Webapplikationen entwickeln - XSS (Cross Site Scripting) - Cross Application Scripting - CSRF - SQL Injections - Directory Traversal - Session-Hijacking - SQL Injection - Web-2-0-Sicherheit -